
OWASP MCP Top 10:2025

W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas poruszenie tematu OWASP MCP Top 10:2025.
PrzeczytajJest to nadkategoria tematyki testowania. W tym dziale poruszamy różnego rodzaju testy jak automatyzacja, wydajność bezpieczeństwo i testy manualne.
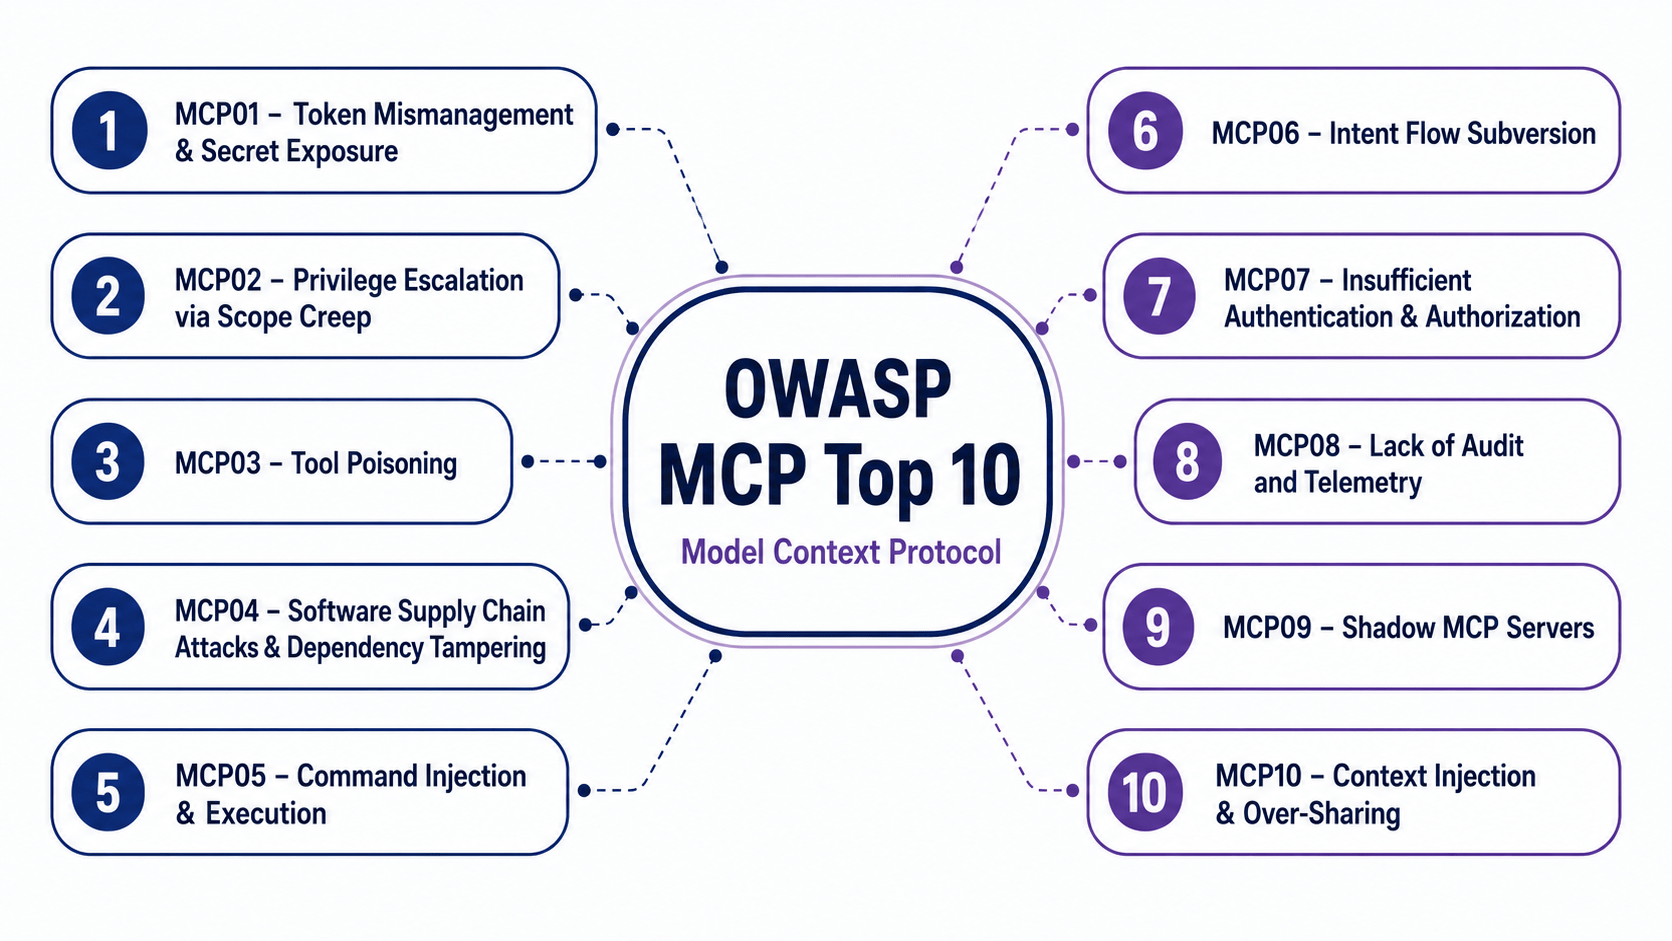
W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas poruszenie tematu OWASP MCP Top 10:2025.
Przeczytaj
W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas poruszenie tematu OWASP Top 10 for Agentic AI:2026
Przeczytaj
Cypress News 2026 – wydanie v. 16 – to wpis w którym będę przedstawiał Wam news związany z migracją Cypressa i zmianami przy wersji 16. Jeżeli jesteś zainteresowany innymi wpisami dotyczącymi Cypressa, zapraszamy do odpowiedniego działu.
Przeczytaj
Testy wydajności coraz częściej stają się nieodzownym elementem procesu wytwarzania oprogramowania, a ich automatyzacja pozwala szybciej wykrywać problemy z wydajnością aplikacji. Jednym z narzędzi, które zyskuje na popularności wśród testerów, jest Locust. Framework oparty na Pythonie, umożliwiający tworzenie scenariuszy testowych w prosty i czytelny sposób.
Przeczytaj
W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas poruszenie tematu OWASP Top 10 for Desktop:2021
Przeczytaj
Testy wydajnościowe coraz częściej przestają być “opcjonalnym dodatkiem” do projektu, a stają się jednym z kluczowych elementów zapewnienia jakości aplikacji. Problemy wydajnościowe bardzo rzadko kończą się wyłącznie problemem technicznym — najczęściej wpływają bezpośrednio na biznes, użytkowników oraz stabilność systemów.
W świecie nowoczesnych aplikacji liczy się nie tylko to, czy system działa, ale również:
jak szybko odpowiada,
jak zachowuje się pod obciążeniem,
jak reaguje na większy ruch,
oraz kiedy zaczyna się degradacja wydajności.
Jednym z narzędzi, które w ostatnich latach mocno zyskało na popularności w obszarze performance testów, jest k6. Szczególnie ciekawym dodatkiem jest wbudowany web dashboard, który pozwala analizować wyniki testów praktycznie w czasie rzeczywistym — bez konieczności budowania całego środowiska observability.
Przeczytaj
Testowanie eksploracyjne to jedno z tych pojęć w QA, które każdy zna, ale niewielu naprawdę rozumie. Dla jednych to „klikanie bez planu”, dla innych szybki sposób na sprawdzenie aplikacji przed wydaniem. W praktyce jest to jednak znacznie bardziej zaawansowane podejście, które w dojrzałych zespołach stanowi fundament pracy testera.
Przeczytaj
JMeter od lat jest jednym z najpopularniejszych narzędzi do testów wydajnościowych. Dla wielu zespołów QA to nadal podstawowe narzędzie do sprawdzania, czy aplikacja wytrzyma większy ruch, czy API nie zacznie się dławić i czy system zachowa stabilność pod obciążeniem. Sprawdźmy jak to najbardziej dojrzałe narzędzie pracuje z AI.
Przeczytaj
K6 News 2026 cz. 1 – to wpis w którym będę przedstawiał Wam newsy związane z narzędziem do testów wydajnościowych – K6. Jeżeli jesteś zainteresowany innymi wpisami dotyczącymi K6, zapraszamy do odpowiedniego działu.
Przeczytaj
W artykule CI/CD bez tajemnic czyli wprowadzenie dla testerów przybliżę zagadnienia związane z CI/CD z perspektywy TestOps, koncentrując się na praktycznej pracy z pipeline’ami. Jeśli do tej pory CI i CD pojawiały się w Twojej pracy gdzieś „obok”, a nie jako świadomie wykorzystywany element procesu, to dobry moment, aby się z nimi zapoznać i zrozumieć ich rolę w zapewnianiu jakości.
Przeczytaj
Testowanie interfejsów API to codzienność w pracy wielu testerów i programistów. Przez długi czas najpopularniejszym narzędziem w tej dziedzinie pozostawał Postman, jednak na rynku pojawiła się ciekawa alternatywa – Hoppscotch. To otwarto-źródłowe, lekkie i szybkie narzędzie, które zdobywa coraz większe uznanie wśród osób szukających prostoty i efektywności.
Przeczytaj
Testy automatyczne z Test Cafe to pierwszy wpis na temat przedmiotowego narzędzia na naszym serwisie. Chcemy abyście jako użytkownicy i czytelni mogli poznawać różne narzędzia do testowania.
Przeczytaj
Cypress News 2026 cz. 1 – to wpis w którym będę przedstawiał Wam newsy związane z narzędziem Cypress. Jeżeli jesteś zainteresowany innymi wpisami dotyczącymi Cypressa, zapraszamy do odpowiedniego działu.
Przeczytaj
Modele językowe, takie jak ChatGPT, Gemini czy Claude, coraz częściej pojawiają się w narzędziach, które wspierają testowanie, analizę danych czy komunikację z klientem. Jednak wraz z ich popularyzacją rośnie ryzyko błędów i nadużyć. OWASP – organizacja znana z klasycznego zestawienia OWASP Top 10 dla aplikacji webowych – opublikowała nową listę zagrożeń: OWASP Top 10 for Large Language Models (LLM). To zestawienie pokazuje, na co muszą zwracać uwagę zespoły QA, testerzy i liderzy projektów wykorzystujących sztuczną inteligencję.
Przeczytaj
Wappalyzer – pierwszy plugin przy rekonesansie to wpis uświadamiający Was jak przydatnym w tematyce bezpieczeństwa może być zwykły plugin.
Przeczytaj