
OWASP MCP Top 10:2025

W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas poruszenie tematu OWASP MCP Top 10:2025.
PrzeczytajTesty bezpieczeństwa to od pewnego czasu temat bardzo interesujący i dynamicznie rozwijająca się dziedzina testowania. W tej kategorii poruszamy tematy związane głównie z OWASP ZAP i środowiskiem Kali Linux.
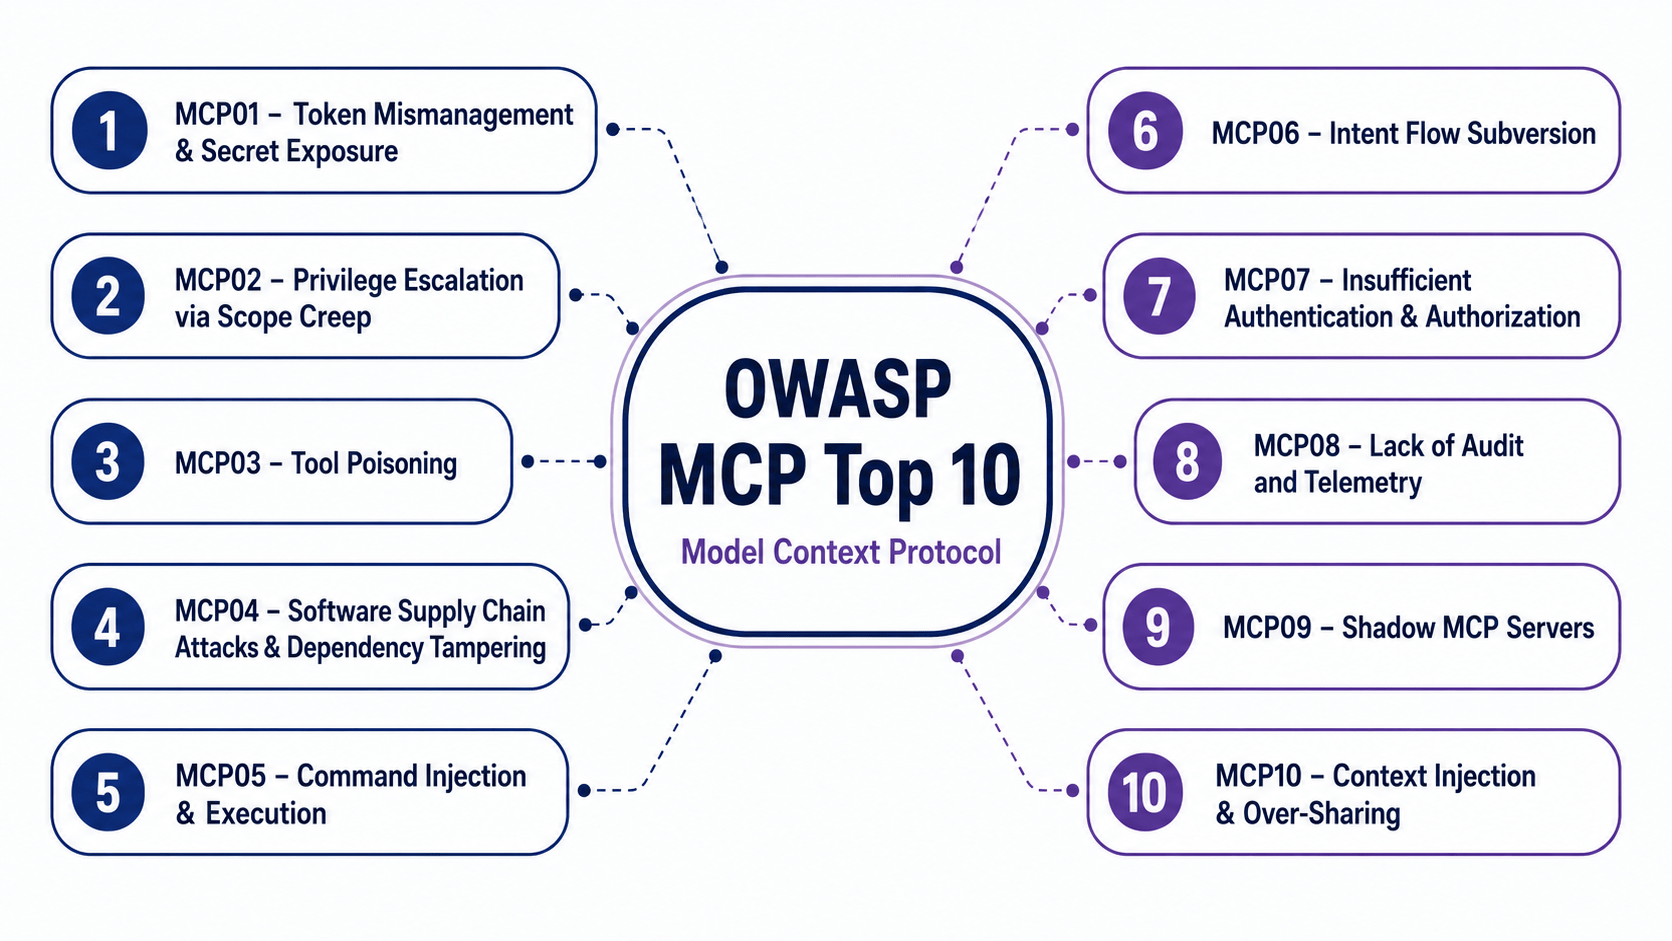
W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas poruszenie tematu OWASP MCP Top 10:2025.
Przeczytaj
W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas poruszenie tematu OWASP Top 10 for Agentic AI:2026
Przeczytaj
W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas poruszenie tematu OWASP Top 10 for Desktop:2021
Przeczytaj
Modele językowe, takie jak ChatGPT, Gemini czy Claude, coraz częściej pojawiają się w narzędziach, które wspierają testowanie, analizę danych czy komunikację z klientem. Jednak wraz z ich popularyzacją rośnie ryzyko błędów i nadużyć. OWASP – organizacja znana z klasycznego zestawienia OWASP Top 10 dla aplikacji webowych – opublikowała nową listę zagrożeń: OWASP Top 10 for Large Language Models (LLM). To zestawienie pokazuje, na co muszą zwracać uwagę zespoły QA, testerzy i liderzy projektów wykorzystujących sztuczną inteligencję.
Przeczytaj
Wappalyzer – pierwszy plugin przy rekonesansie to wpis uświadamiający Was jak przydatnym w tematyce bezpieczeństwa może być zwykły plugin.
Przeczytaj
MageScan – wsparcie w skanach aplikacji Magento to kolejna odsłona wpisów o narzędziach – wspierających Waszą pracę przy tematyce Security. MageScan, to narzędzie dedykowane analizie bezpieczeństwa aplikacji opartych o system Magento, popularną platformę e-commerce.
Przeczytaj
Joomscan wsparcie w skanach aplikacji Joomla to kolejna odsłona wpisów o narzędziach – wspierających Waszą pracę przy tematyce Security.
Przeczytaj
Uruchamianie OWASP ZAP na Githubie to kolejny wpis w którym chcemy Wam pokazać możliwości narzędzia i jego wykorzystania w codziennej pracy. Jest to kolejny z wpisów w którym przedstawiamy Wam możliwość integracji kolejnego narzędzia z Githubem.
Przeczytaj
Czy wiesz, że jedno z najprostszych narzędzi sieciowych może okazać się kluczowe w pracy testera oprogramowania? Nslookup to prosty, lecz potężny program do diagnostyki DNS – może pomóc Ci w identyfikowaniu problemów sieciowych, analizy konfiguracji serwerów DNS czy weryfikacji środowiska testowego. Dowiedz się, jak wykorzystać podstawy nslookup dla testerów, aby usprawnić swoje testy.
Przeczytaj
Artykuł Sublist3r wsparcie w testach security to kolejna odsłona wpisów o narzędziach – wspierających Waszą pracę przy tematyce Security.
Przeczytaj
Droopescan wsparcie w skanach aplikacji Drupalowych to kolejna odsłona wpisów o narzędziach – wspierających Waszą pracę przy tematyce Security.
Przeczytaj
Szkolenie – Wprowadzenie do bezpieczeństwa aplikacji webowych dla QA ma charakter spotkania 1 dniowego. W ramach tego szkolenia uczestnicy będą mogli zbudować podstawową wiedzę z zakresu bezpieczeństwa aplikacji webowych. Poznać narzędzia które szybko i skutecznie będą mogli wdrożyć w swojej pracy. szkolenie łączy część teoretyczną wraz z prezentacją. Będą także ćwiczenia praktyczne dzięki którym, wykorzystacie zdobytą wiedzę w praktyce.
Przeczytaj
DIRB integracje z narzędziami CI/CD – to wpis pokazujący jak wykorzystać narzędzie DIRB w ramach monitoringu Waszych aplikacji i sprawdzeń w ramach CI/CD.
Przeczytaj
W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas na kolejną aplikacje. Wapiti narzędzie do pentestów. Narzędzie Wapiti to open-sourceowy skaner aplikacji webowych, który pozwala na automatyczne wykrywanie luk bezpieczeństwa w witrynach internetowych. Jest on dostępny na licencji GPLv2 i jest napisany w języku Python.
Przeczytaj
W serii wpisów o testach bezpieczeństwa i pentestach przyszedł czas poruszenie tematu OWASP ZAP TOP 10. W dzisiejszym artykule OWASP TOP 10 – lista listopad 2023 przedstawię Wam aktualną listę z zagrożeniami, podatnościami. Dzisiaj poruszymy tematy związane z aplikacjami webowymi, mobilnymi, API oraz LLM.
Przeczytaj